
امنیت Zero Trust یک مدل امنیت فناوری اطلاعات است که نیازمند تأیید هویت دقیق برای هر فرد و دستگاهی است که قصد دسترسی به منابع شبکه خصوصی را دارد، بدون توجه به اینکه آنها در داخل یا خارج از محیط شبکه قرار دارند. فناوری اصلی مرتبط با معماری Zero Trust، ZTNA (شبکه دسترسی مبتنی بر اعتماد صفر) است؛ اما Zero Trust یک رویکرد جامع برای امنیت شبکه است که چندین اصل و فناوری مختلف را در بر میگیرد.
به زبان سادهتر: امنیت شبکه سنتی به هر فرد و هر چیزی که درون شبکه باشد، اعتماد میکند. اما معماری Zero Trust به هیچکس و هیچ چیزی اعتماد نمیکند.
امنیت سنتی شبکههای IT بر اساس مفهوم قلعه و خندق استوار است. در این مدل، دسترسی از خارج شبکه بسیار سخت است، اما همه افراد داخل شبکه به طور پیشفرض مورد اعتماد قرار میگیرند. مشکل این رویکرد این است که اگر یک نفوذگر به شبکه دسترسی پیدا کند، کنترل کامل روی همه چیز داخل شبکه خواهد داشت.
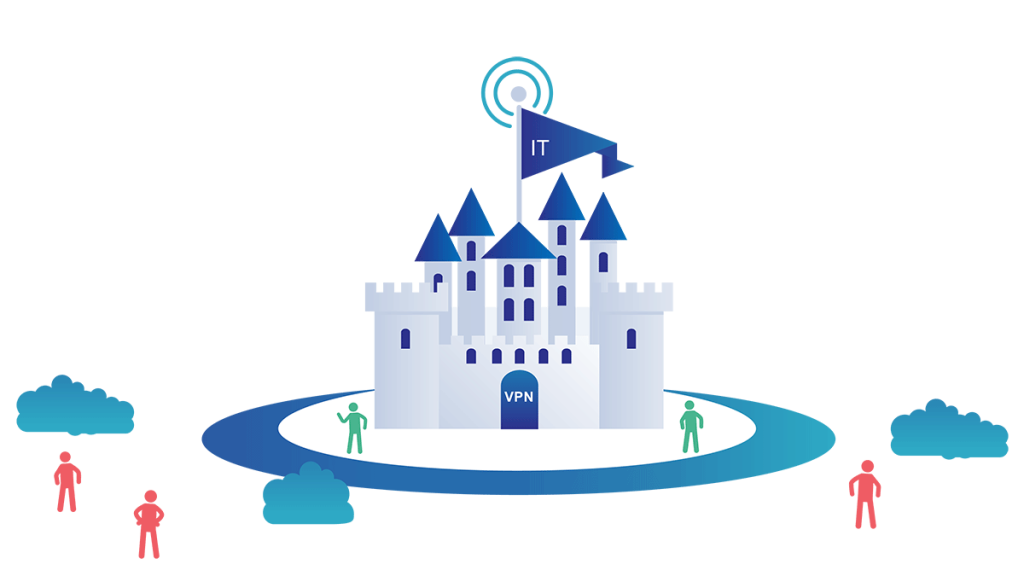
این آسیبپذیری در سیستمهای امنیتی قلعه و خندق با این واقعیت تشدید میشود که شرکتها دیگر دادههای خود را فقط در یک مکان نگه نمیدارند. امروزه اطلاعات اغلب در میان ارائهدهندگان خدمات ابری پراکنده شده است، که این موضوع کنترل امنیتی واحدی برای کل شبکه را دشوارتر میکند.
امنیت Zero Trust به این معناست که هیچ کس به طور پیشفرض، چه داخل و چه خارج از شبکه، مورد اعتماد نیست و تأیید هویت از همه افرادی که میخواهند به منابع شبکه دسترسی پیدا کنند، الزامی است. این لایه اضافی امنیتی ثابت شده که از نشت دادهها جلوگیری میکند. مطالعات نشان دادهاند که هزینه متوسط هر نشت داده بیش از ۳ میلیون دلار است. با در نظر گرفتن این رقم، تعجبآور نیست که بسیاری از سازمانها اکنون مشتاق به پذیرش سیاست امنیتی Zero Trust هستند.
اصول اصلی پشت امنیت Zero Trust چیست؟
✔️پایش و اعتبارسنجی مداوم
فلسفه پشت شبکه Zero Trust این فرض را دارد که حملهکنندهها هم در داخل و هم خارج از شبکه وجود دارند، بنابراین نباید به هیچ کاربر یا دستگاهی بهطور خودکار اعتماد کرد. Zero Trust هویت و دسترسی کاربران و همچنین هویت و امنیت دستگاهها را تأیید میکند. ورودها و ارتباطها پس از مدتی قطع میشوند تا کاربران و دستگاهها به طور مداوم دوباره تأیید شوند.
✔️حداقل دسترسی (Least Privilege)
یکی دیگر از اصول امنیت Zero Trust، دسترسی حداقلی است؛ یعنی به کاربران فقط به اندازهای دسترسی داده میشود که نیاز دارند، همانند یک ژنرال ارتش که اطلاعات را فقط به سربازان نیازمند میدهد. این کار باعث کاهش قرار گرفتن هر کاربر در معرض بخشهای حساس شبکه میشود. پیادهسازی حداقل دسترسی نیازمند مدیریت دقیق مجوزهای کاربران است. استفاده از VPN برای دسترسی حداقلی مناسب نیست، چون ورود به VPN به کاربر اجازه دسترسی به کل شبکه متصل شده را میدهد.
✔️کنترل دسترسی دستگاهها
علاوه بر کنترل دسترسی کاربران، Zero Trust نیازمند کنترلهای سختگیرانه روی دسترسی دستگاههاست. سیستمهای Zero Trust باید تعداد دستگاههای مختلفی که تلاش میکنند به شبکه دسترسی پیدا کنند را پایش کرده، مطمئن شوند هر دستگاه مجاز است و ارزیابی کنند که دستگاهها به خطر نیفتاده باشند. این موضوع به کاهش سطح حمله شبکه کمک میکند.
✔️ریزبخشی (Microsegmentation)
شبکههای Zero Trust از ریزبخشی استفاده میکنند. ریزبخشی به معنی تقسیم کردن حصارهای امنیتی به مناطق کوچکتر است تا دسترسی جداگانه برای بخشهای مختلف شبکه فراهم شود. برای مثال، شبکهای که فایلها در یک مرکز داده نگهداری میشوند و ریزبخشی دارد، ممکن است شامل دهها منطقه امن جداگانه باشد. فرد یا برنامهای که به یکی از این مناطق دسترسی دارد، بدون مجوز جداگانه نمیتواند به مناطق دیگر دسترسی پیدا کند.
✔️جلوگیری از حرکت جانبی
در امنیت شبکه، «حرکت جانبی» زمانی است که حملهکننده پس از ورود به شبکه، در داخل شبکه حرکت کرده و بخشهای دیگر را نیز به خطر میاندازد. حرکت جانبی ممکن است حتی پس از کشف نقطه ورود حملهکننده، سخت بهروزرسانی شود چون حملهکننده بخشهای دیگر را نیز در اختیار گرفته است. Zero Trust به گونهای طراحی شده که حملهکننده نتواند حرکت جانبی داشته باشد. از آنجایی که دسترسی Zero Trust تقسیمبندی شده و باید دورهای دوباره برقرار شود، حملهکننده نمیتواند بین بخشهای مختلف شبکه حرکت کند. وقتی حضور حملهکننده شناسایی شود، دستگاه یا حساب کاربری به خطر افتاده قرنطینه و دسترسی آن قطع میشود.
✔️احراز هویت چندمرحلهای (MFA)
احراز هویت چندمرحلهای نیز یکی از اصول کلیدی Zero Trust است. MFA یعنی برای تأیید هویت کاربر بیش از یک مدرک شناسایی نیاز است؛ صرفاً وارد کردن رمز عبور کافی نیست. نمونه رایج MFA، احراز هویت دو مرحلهای (2FA) است که در پلتفرمهای آنلاین مثل فیسبوک و گوگل استفاده میشود. علاوه بر وارد کردن رمز عبور، کاربران باید کدی که به دستگاه دیگری مثل گوشی موبایل ارسال شده را نیز وارد کنند تا اثبات کنند واقعاً همان شخصی هستند که ادعا میکنند.
مزایای امنیت Zero Trust چیست؟
Zero Trust بهعنوان یک فلسفه، برای محیطهای مدرن فناوری اطلاعات بهتر از رویکردهای امنیتی سنتی مناسب است. با توجه به تنوع زیاد کاربران و دستگاههایی که به دادههای داخلی دسترسی دارند و همچنین دادههایی که هم داخل و هم خارج از شبکه (در فضای ابری) ذخیره میشوند، فرض کردن اینکه هیچ کاربر یا دستگاهی قابل اعتماد نیست، بسیار امنتر است تا اینکه فرض کنیم تدابیر امنیتی پیشگیرانه همه نقاط ضعف را پوشش دادهاند.
اصلیترین مزیت اعمال اصول Zero Trust، کمک به کاهش سطح حمله سازمان است. همچنین، Zero Trust با محدود کردن نفوذ به یک بخش کوچک از شبکه از طریق ریزبخشی (microsegmentation)، خسارت ناشی از حمله را کاهش داده و هزینه بازیابی را پایین میآورد. Zero Trust با الزام به احراز هویت چندمرحلهای، تأثیر سرقت اطلاعات کاربری و حملات فیشینگ را کاهش میدهد و تهدیداتی که از حفاظتهای سنتی پیرامونی عبور میکنند را از بین میبرد.
علاوه بر این، با اعتبارسنجی هر درخواست، امنیت Zero Trust ریسک ناشی از دستگاههای آسیبپذیر، از جمله دستگاههای اینترنت اشیاء (IoT) که اغلب سخت قابل ایمنسازی و بهروزرسانی هستند، را کاهش میدهد.
تاریخچه امنیت Zero Trust چیست؟
اصطلاح «Zero Trust» در سال ۲۰۱۰ توسط یکی از تحلیلگران شرکت Forrester Research مطرح شد، زمانی که مدل این مفهوم برای اولین بار معرفی شد. چند سال بعد، گوگل اعلام کرد که امنیت Zero Trust را در شبکه خود پیادهسازی کرده است، که این موضوع باعث افزایش علاقه به استفاده از آن در جامعه فناوری شد. در سال ۲۰۱۹، شرکت مشاوره و پژوهش جهانی Gartner امنیت دسترسی Zero Trust را بهعنوان یکی از اجزای اصلی راهکارهای Secure Access Service Edge (SASE) معرفی کرد.
Zero Trust Network Access (ZTNA) چیست؟
ZTNA فناوری اصلی است که به سازمانها امکان پیادهسازی امنیت Zero Trust را میدهد. مشابه محیط تعریف شده توسط نرمافزار (SDP)، ZTNA بیشتر زیرساختها و خدمات را پنهان میکند و ارتباطهای رمزگذاری شده یک به یک بین دستگاهها و منابع مورد نیاز آنها برقرار مینماید.
برخی کاربردهای Zero Trust چیست؟
هر سازمانی که به شبکه وابسته است و دادههای دیجیتال ذخیره میکند احتمالاً استفاده از معماری Zero Trust را در نظر خواهد گرفت. اما برخی از رایجترین موارد استفاده شامل موارد زیر است:
جایگزینی یا تکمیل VPN: بسیاری از سازمانها برای محافظت از دادههای خود به VPN متکی هستند، اما همانطور که گفته شد، VPNها اغلب برای مقابله با تهدیدات امروزی مناسب نیستند.
پشتیبانی امن از کار از راه دور: در حالی که VPNها میتوانند باعث ایجاد گلوگاه و کاهش بهرهوری برای کارکنان دورکار شوند، Zero Trust دسترسی امن را از هر نقطه ممکن فراهم میکند.
کنترل دسترسی برای محیطهای ابری و چندابری: شبکه Zero Trust هر درخواست را بدون توجه به منبع یا مقصد آن اعتبارسنجی میکند. همچنین میتواند به کاهش استفاده از خدمات ابری غیرمجاز (که به آن «Shadow IT» گفته میشود) با کنترل یا مسدود کردن اپلیکیشنهای غیرمجاز کمک کند.
افزودن سریع افراد ثالث و پیمانکاران: Zero Trust میتواند دسترسی محدود و حداقلی را سریعاً به افراد خارجی که معمولاً از دستگاههایی استفاده میکنند که توسط تیم IT داخلی مدیریت نمیشوند، اعطا کند.
افزودن سریع کارکنان جدید: شبکههای Zero Trust میتوانند فرایند جذب کاربران داخلی جدید را تسریع کنند، که این ویژگی برای سازمانهای با رشد سریع بسیار مناسب است. در مقابل، VPN ممکن است نیاز به افزایش ظرفیت برای پذیرش تعداد زیاد کاربران جدید داشته باشد.
بهترین شیوههای اصلی Zero Trust چیست؟
نظارت بر ترافیک شبکه و دستگاههای متصل: دیدهبانی اهمیت زیادی دارد تا کاربران و دستگاهها به درستی تایید هویت و احراز شوند.
بهروزرسانی دستگاهها: آسیبپذیریها باید هرچه سریعتر رفع شوند. شبکههای Zero Trust باید قادر باشند دسترسی به دستگاههای آسیبپذیر را محدود کنند (یکی دیگر از دلایل اهمیت نظارت و اعتبارسنجی).
اجرای اصل حداقل دسترسی برای همه اعضای سازمان: از مدیران ارشد تا تیمهای IT، همه باید تنها به حداقل دسترسی مورد نیاز خود دسترسی داشته باشند. این کار آسیب ناشی از به خطر افتادن حساب کاربری را کاهش میدهد.
تقسیمبندی شبکه: شکستن شبکه به بخشهای کوچکتر به محدود کردن نفوذ در مراحل اولیه کمک میکند، پیش از اینکه حمله گسترش یابد. ریزبخشی (microsegmentation) یک روش مؤثر برای این کار است.
عمل کردن به گونهای که گویی پیرامون شبکه وجود ندارد: مگر اینکه شبکه کاملاً از اینترنت جدا باشد (که نادر است)، نقاط تماس شبکه با اینترنت یا فضای ابری احتمالاً بسیار زیاد هستند که نتوان آنها را حذف کرد.
استفاده از کلیدهای امنیتی برای احراز هویت چندمرحلهای (MFA): توکنهای سختافزاری بهطور قابل توجهی امنتر از توکنهای نرمافزاری مانند کدهای یکبار مصرف ارسال شده از طریق پیامک یا ایمیل هستند.
ادغام اطلاعات تهدید: از آنجا که مهاجمان دائماً روشهای خود را بهروزرسانی و بهبود میبخشند، اشتراک در دادههای بهروز تهدیدها برای شناسایی تهدیدات پیش از گسترش آنها حیاتی است.
اجتناب از ایجاد انگیزه در کاربران نهایی برای دور زدن تدابیر امنیتی: همانطور که قوانین بسیار سختگیرانه برای رمز عبور باعث میشود کاربران رمزهای عبور یکسان را بارها استفاده کنند، الزام کاربران به احراز هویت مجدد هر ساعت با چند عامل هویتی ممکن است بیش از حد باشد و بهطور پارادوکس امنیت را کاهش دهد. همیشه نیازهای کاربران نهایی را مد نظر داشته باشید.
چگونه امنیت Zero Trust را پیادهسازی کنیم ؟
ممکن است مفهوم Zero Trust پیچیده به نظر برسد، اما با شریک فناوری مناسب، اتخاذ این مدل امنیتی میتواند نسبتاً ساده باشد. بهعنوان مثال، Cloudflare One یک پلتفرم SASE است که خدمات شبکهای را با رویکرد Zero Trust تعبیهشده برای دسترسی کاربران و دستگاهها ترکیب میکند. با استفاده از Cloudflare One، مشتریان بهطور خودکار حفاظت Zero Trust را در اطراف همه داراییها و دادههای خود اعمال میکنند.
سوالات متداول
Zero Trust چیست؟
معماری امنیتیای است که فرض میکند هیچ کاربر، دستگاه یا سرویس به صورت پیشفرض قابل اعتماد نیست و برای هر دسترسی باید احراز هویت و اعتبارسنجی انجام شود.چرا Zero Trust مهم است؟
چون مدلهای سنتی مبتنی بر اعتماد به شبکه داخلی دیگر کافی نیستند و با پیچیدهتر شدن تهدیدات سایبری، نیاز به کنترل دقیقتر و مستمر برای جلوگیری از نفوذ و دسترسیهای غیرمجاز وجود دارد.چطور میتوان Zero Trust را پیادهسازی کرد؟
با استفاده از فناوریهایی مثل احراز هویت چندعاملی (MFA)، دسترسی شرطی (Conditional Access)، رمزنگاری دادهها، نظارت مداوم و مدیریت دستگاهها.آیا Zero Trust فقط برای سازمانهای بزرگ مناسب است؟
خیر، این مدل امنیتی برای هر سازمانی با هر اندازهای که به دنبال حفاظت قویتر دادهها و کاهش ریسک امنیتی است، کاربردی و مفید است.Zero Trust چه تاثیری روی تجربه کاربری دارد؟
ممکن است باعث افزایش مراحل احراز هویت شود ولی با پیادهسازی هوشمندانه، میتوان امنیت را بدون ایجاد مزاحمت زیاد برای کاربران فراهم کرد.آیا Zero Trust تنها محدود به محیطهای ابری است؟
نه، این مدل برای محیطهای ابری، داخلی (on-premises) و ترکیبی کاربرد دارد و میتواند امنیت همه بخشها را بهبود بخشد.
معماری امنیتی Zero Trust در اکوسیستم مایکروسافت بر اصل «هرگز اعتماد نکن، همیشه احراز هویت کن» استوار است. برخلاف مدلهای سنتی که به کاربران و دستگاههای داخل شبکه سازمان اعتماد میکردند، در مدل Zero Trust هیچ کاربر یا دستگاهی به صورت پیشفرض قابل اعتماد نیست، حتی اگر داخل شبکه داخلی باشد. مایکروسافت این رویکرد را با استفاده از فناوریهای پیشرفته احراز هویت چندعاملی (MFA)، کنترل دسترسی مبتنی بر نقش (RBAC)، و تحلیل رفتار کاربران (UBA) در محصولات و خدمات خود پیادهسازی کرده است. این مدل به سازمانها امکان میدهد تا به صورت مستمر امنیت دسترسیها را ارزیابی و تضمین کنند.
در اکوسیستم مایکروسافت، ابزارهایی مانند Azure Active Directory، Microsoft Defender، و Microsoft Endpoint Manager نقش کلیدی در اجرای Zero Trust ایفا میکنند. Azure AD به عنوان هسته احراز هویت و مدیریت هویت عمل میکند و قابلیتهایی مثل Conditional Access (دسترسی شرطی) را برای کنترل دقیقتر ورود کاربران ارائه میدهد. Microsoft Defender نیز با نظارت و تحلیل تهدیدات به صورت لحظهای، حملات پیشرفته را شناسایی و پاسخ میدهد. Endpoint Manager مدیریت دستگاهها و تضمین امنیت آنها را در سطوح مختلف فراهم میکند تا از نفوذ و سوءاستفاده جلوگیری شود.
پیادهسازی معماری Zero Trust در مایکروسافت باعث میشود سازمانها بتوانند خطر نفوذهای داخلی و خارجی را به شکل قابل توجهی کاهش دهند و امنیت محیطهای ابری، دستگاهها و کاربران خود را بهبود بخشند. این رویکرد جامع و چندلایه، با ترکیب فناوریهای خودکار و هوش مصنوعی، امنیت را به صورت پویا و مستمر حفظ میکند و در نهایت به حفاظت بهتر دادهها و حفظ حریم خصوصی کاربران منجر میشود.