
ویندوز سرور ۲۰۲۵ ویژگیهای جدیدی برای اکتیو دایرکتوری (AD DS) و سرویسهای دامنه سبک اکتیو دایرکتوری (AD LDS) برای اولین بار پس از مدتها ارائه میدهد. با این ویژگیهای جدید، اکتیو دایرکتوری حتی در محیطهای بسیار بزرگ بهتر مقیاسپذیر میشود و بهبودهای بیشتری در امنیت و پایداری فراهم میکند.
قابلیت اختیاری برای اندازه صفحه پایگاه داده ۳۲ کیلوبایت
از زمان معرفی اکتیو دایرکتوری در ویندوز ۲۰۰۰، یک پایگاه داده به نام Extensible Storage Engine (ESE) یا JET Blue استفاده شده است که دادهها را در صفحات ۸ کیلوبایتی ذخیره میکند. این ساختار ۸ کیلوبایتی منجر به محدودیتهایی شده بود، برای مثال، یک شیء واحد در اکتیو دایرکتوری نمیتواند بزرگتر از ۸ کیلوبایت باشد.
تغییر به قالب جدید صفحات ۳۲ کیلوبایتی بسیاری از این محدودیتهای قدیمی را برطرف میکند. به عنوان مثال، اکنون صفات چندمقداری میتوانند تا حدود ۳۲۰۰ مقدار را ذخیره کنند.
این ویژگی اختیاری میتواند فعال شود اگر همه کنترلکنندههای دامنه (Domain Controllers) روی ویندوز سرور ۲۰۲۵ اجرا شوند.
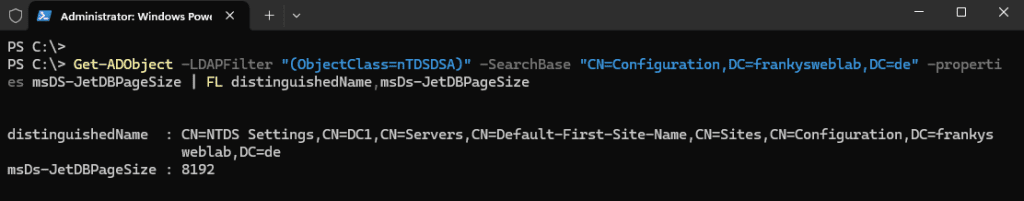
دستور زیر میتواند برای تعیین اندازه فعلی صفحه پایگاه داده استفاده شود (لازم است مقدار SearchBase متناسب با محیط شما تنظیم شود):
Get-ADObject -LDAPFilter “(ObjectClass=nTDSDSA)” -SearchBase “CN=Configuration,DC=frankysweblab,DC=en” -properties msDS-JetDBPageSize | FL distinguishedName,msDs-JetDBPageSize
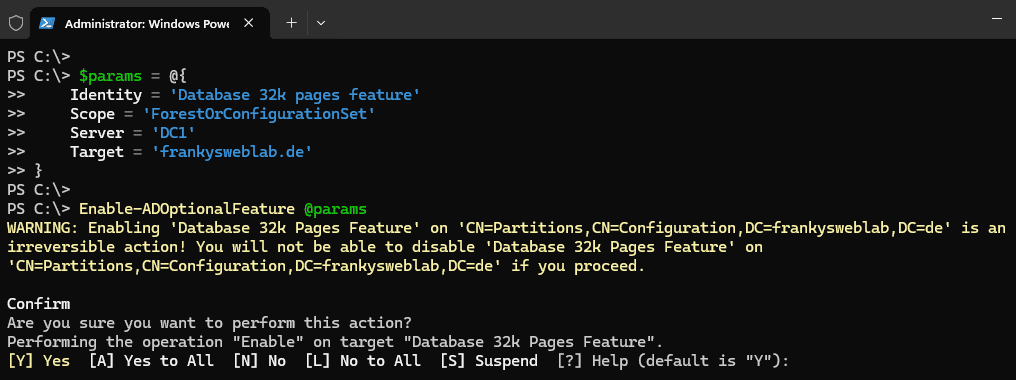
اندازه صفحه پایگاه داده را میتوان با استفاده از دستور زیر به ۳۲ کیلوبایت افزایش داد:
$params = @{
Identity = ‘Database 32k pages feature’
Scope = ‘ForestOrConfigurationSet’
Server = ‘DC1’
Target = ‘frankysweblab.de’
}
Enable-ADOptionalFeature @params
توضیح:
این اسکریپت PowerShell ویژگی اختیاری “Database 32k pages feature” را برای اکتیو دایرکتوری فعال میکند. پارامترهای استفادهشده در دستور به شرح زیر هستند:
Identity: نام ویژگی اختیاری که قرار است فعال شود (در اینجا، ویژگی صفحات ۳۲ کیلوبایتی پایگاه داده).
Scope: محدودهای که ویژگی باید در آن فعال شود (در اینجا، در سطح جنگل یا مجموعه پیکربندی).
Server: نام سروری که دستور باید روی آن اجرا شود (در این مثال “DC1”).
Target: نام دامنه هدف (در این مثال “frankysweblab.de”).
کنترلکنندههای دامنه جدید با پایگاه داده ۳۲ کیلوبایتی
اکنون میتوان کنترلکنندههای دامنه (DC) جدیدی را با پایگاه دادهای مبتنی بر صفحات ۳۲ کیلوبایتی نصب کرد. این پایگاه داده از شناسههای ۶۴ بیتی استفاده میکند و برای حفظ سازگاری با نسخههای قدیمیتر، در «حالت صفحات ۸ کیلوبایتی» اجرا میشود.
کنترلکننده دامنهای که قبلاً وجود داشته است، قالب فعلی پایگاه داده خود (۸ کیلوبایتی) را حفظ خواهد کرد. با این حال، برای تغییر به قالب پایگاه داده ۳۲ کیلوبایتی، لازم است تمام کنترلکنندههای دامنه در ساختار کلی (جنگل) دارای پایگاه دادهای با پشتیبانی از ۳۲ کیلوبایت باشند.
بهروزرسانیهای شِمای اکتیو دایرکتوری
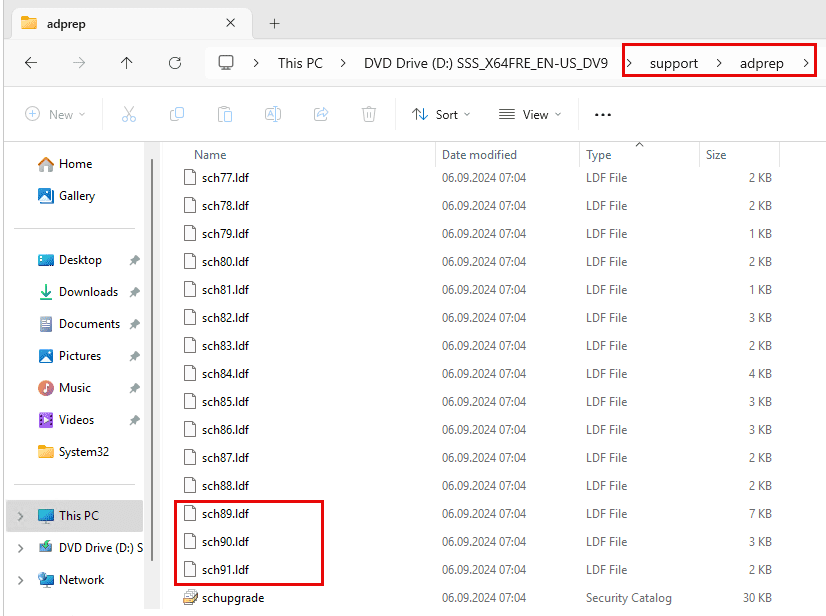
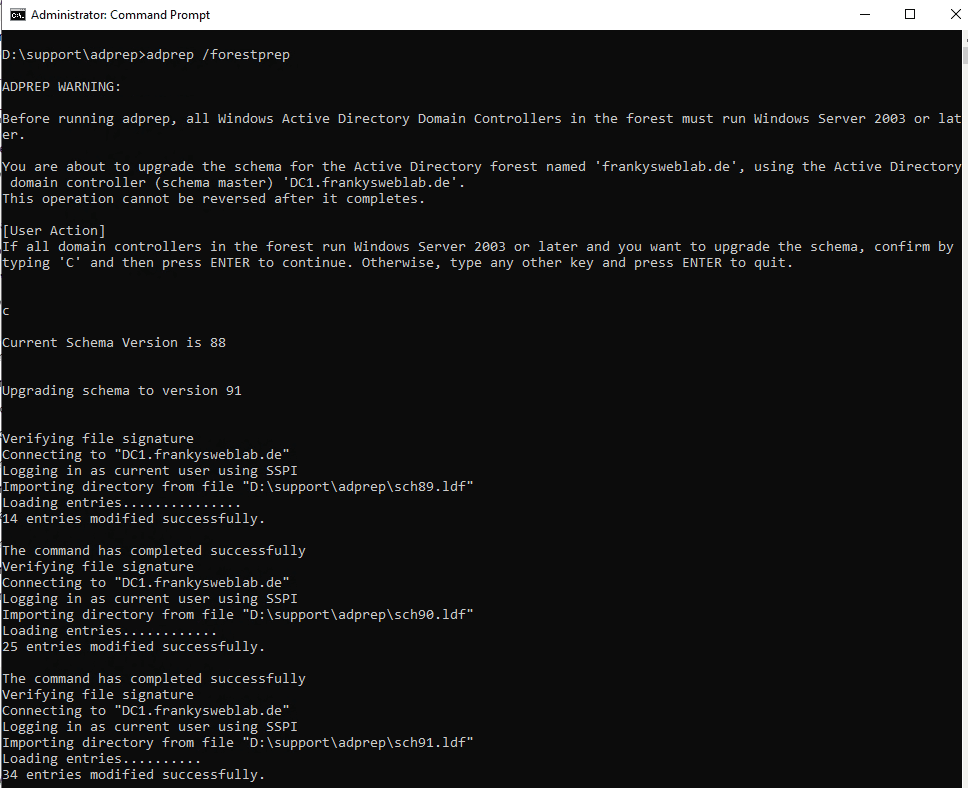
برای اینکه ویژگیهای جدید قابل استفاده باشند، بهروزرسانی شِما (Schema) ضروری است. سه فایل ثبت تغییر (log) جدید با نامهای sch89.ldf، sch90.ldf و sch91.ldf، شمای اکتیو دایرکتوری را گسترش میدهند.
برای AD LDS نیز فایل مناسبی با نام MS-ADAM-Upgrade3.ldf برای بهروزرسانی شِما در نظر گرفته شده است.
فایلهای بهروزرسانی شِما را میتوان در تصویر ISO ویندوز سرور ۲۰۲۵، در پوشهای به نام:
support\adprep
پیدا کرد.
بهروزرسانی شِما را میتوان با استفاده از دستورات زیر اجرا کرد:
adprep /forestprep
adprep /domainprep
توضیح:
adprep /forestprep: این دستور برای آمادهسازی و بهروزرسانی شِمای جنگل (Forest) اکتیو دایرکتوری استفاده میشود.adprep /domainprep: این دستور برای بهروزرسانی سطح دامنه (Domain) و آمادهسازی آن جهت پشتیبانی از ویژگیهای جدید اجرا میگردد.
تعمیر اشیای AD (Active Directory Object Repair)
در نسخه جدید، مدیران دامنه اکنون میتوانند اشیایی که برخی از ویژگیهای مهم مانند SamAccountType و ObjectCategory را ندارند، تعمیر کنند. این تغییرات از طریق تابع جدیدی به نام fixupObjectState انجام میشود.
پشتیبانی از ثبت گزارشهای Channel Binding (ممیزی اتصال کانال)
اکنون میتوان رویدادهای لاگهای ثبتشده با شناسههای ۳۰۷۴ و ۳۰۷۵ را برای channel binding با پروتکل LDAP فعال کرد. اگر تنظیمات channel binding سختگیرانهتر شود، مدیر میتواند بررسی کند که کدام دستگاهها در شبکه از channel binding پشتیبانی نمیکنند یا در این زمینه با مشکل مواجه هستند.
بهبود در الگوریتم مکانیابی DC (Domain Controller)
الگوریتم تشخیص DC که به کامپیوترها در شبکه کمک میکند تا نزدیکترین کنترلکننده دامنه را برای انجام احراز هویت پیدا کنند، بهبود یافته است.
در نسخه جدید، این الگوریتم اکنون میتواند بین نامهای کوتاه دامنه NetBIOS (مانند “frankysweblab”) و نامهای دامنه DNS (مانند “frankysweblab.de”) بهتر تمایز قائل شود و آنها را بهدرستی اختصاص دهد.
ساختار کلی و سطح عملکرد دامنه (Domain Function Level)
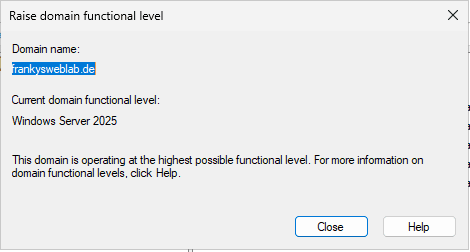
سطوح عملکرد جدید Active Directory برای پشتیبانی از قابلیتهای تازه معرفی شده طراحی شدهاند و برای استفاده از ویژگی اندازه صفحه دیتابیس 32 کیلوبایتی (32k database page size) ضروری هستند.
سطوح عملکرد جدید دارای شماره نسخه 10 برای هر دو سطح DomainLevel و ForestLevel هستند.
الگوریتمهای بهبودیافته برای جستجوی نام/SID
ارسال درخواستهای مربوط به نامها و SIDها بین رایانهها دیگر از طریق کانال قدیمی Netlogon انجام نمیشود. در عوض، Active Directory اکنون از احراز هویت Kerberos و الگوریتم مکانیابی DC استفاده میکند.
امنیت بهبودیافته برای ویژگیهای محرمانه (Confidential Attributes)
کنترلرهای دامنه (DC) و نمونههای AD LDS فقط در صورت اتصال رمزنگاریشده (Encrypted) اجازه اضافه کردن، جستجو و تغییر ویژگیهای محرمانه را از طریق LDAP میدهند.
امنیت قویتر برای رمزهای عبور پیشفرض حسابهای رایانهای
Active Directory اکنون از رمزهای عبور پیشفرض تصادفی تولید شده برای حسابهای رایانهای استفاده میکند. DCهای ویندوز 2025 از تنظیم حسابهای رایانهای با رمز عبور پیشفرض مشابه نام حساب جلوگیری میکنند.
پشتیبانی از Kerberos PKINIT برای انعطافپذیری رمزنگاری
پیادهسازی پروتکل Kerberos PKINIT (رمزنگاری کلید عمومی برای احراز هویت اولیه در Kerberos) بهروزرسانی شده تا از الگوریتمهای رمزنگاری متنوعتری پشتیبانی کند و وابستگی به الگوریتمهای ثابت را حذف کند.
حذف تنظیم GPO مربوط به LAN Manager
تنظیم Group Policy به نام:
«Network security: Do not save LAN Manager hash value on next password change»
در نسخههای جدید ویندوز دیگر قابل استفاده نیست و حذف شده است.
رمزنگاری پیشفرض در LDAP
پس از احراز هویت SASL، تمامی ارتباطات بین کلاینت LDAP و سرور بهصورت پیشفرض رمزنگاری (LDAP Sealing) میشوند.
پشتیبانی LDAP از TLS 1.3
LDAP اکنون از جدیدترین نسخه SCHANNEL استفاده کرده و از TLS 1.3 برای ارتباطات امن پشتیبانی میکند.
حذف رفتار قدیمی تغییر رمز عبور از طریق SAM-RPC
پروتکلهای ایمن مانند Kerberos اکنون روش ترجیحی برای تغییر رمز عبور کاربران دامنه هستند.
روش جدید تغییر رمز عبور یعنی:
SamrUnicodeChangePasswordUser4 با استفاده از AES
بهصورت پیشفرض پشتیبانی میشود.
پشتیبانی از NUMA
خدمات Active Directory Domain Services (AD DS) اکنون از سختافزارهای پشتیبانیکننده از NUMA استفاده میکند و میتواند از CPUهای تمامی گروههای پردازنده بهره ببرد.
شمارندههای عملکرد (Performance Counter) جدید
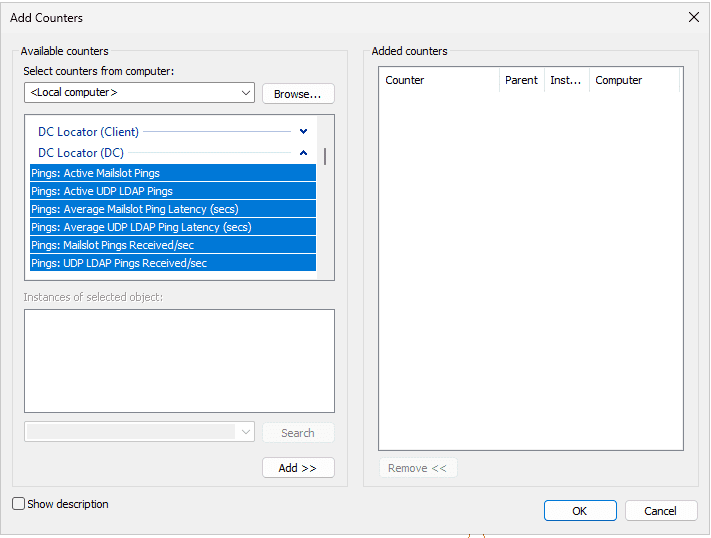
شمارندههای عملکرد جدیدی برای پایش و رفع اشکال در دسترس هستند:
DC Locator – شاخصهایی برای مکانیابی کنترلرهای دامنه توسط کلاینتها.
LSA Lookups – بررسی نامها و SIDها از طریق APIهایی مانند
LsaLookupNamesوLsaLookupSids. این شاخصها در هر دو نسخه کلاینت و سرور قابل استفادهاند.
اولویتبندی تکرار (Replication Priority)
قابلیت Replication Priority به مدیران اجازه میدهد تا اولویت تکرار (Replication) را برای یک شریک تکرار خاص و نقطه نامگذاری (Naming Context) مشخص افزایش دهند.
این ویژگی انعطافپذیری بیشتری برای تنظیم ترتیب تکرار در سناریوهای خاص فراهم میکند.
در Windows Server 2025، اکتیو دایرکتوری (Active Directory) شاهد بهبودهای مهمی در زمینه امنیت، عملکرد و مدیریت سیستم بوده است. یکی از برجستهترین تغییرات، پشتیبانی از اندازه صفحه پایگاه داده ۳۲ کیلوبایت است که نیازمند بالا بردن سطح عملکرد دامنه و جنگل به نسخه جدید (Domain/Forest Functional Level 10) میباشد. همچنین قابلیت جدیدی با نام fixupObjectState به مدیران دامنه اجازه میدهد تا اشیاء ناقص اکتیو دایرکتوری (با فیلدهای مهم مفقود مانند SamAccountType) را ترمیم کنند. الگوریتم مکانیابی کنترلکننده دامنه (DC Locator) نیز با تشخیص بهتر بین نامهای NetBIOS و DNS، دقت بالاتری در پاسخ به درخواستهای احراز هویت دارد.
در حوزه امنیت، ویندوز سرور 2025 پروتکلهای احراز هویت را بهروز کرده و با استفاده از الگوریتمهای رمزنگاری جدید در Kerberos PKINIT، از چابکی رمزنگاری (cryptographic agility) پشتیبانی میکند. ویژگیهایی مانند رمزنگاری پیشفرض ارتباطات LDAP، پشتیبانی از TLS 1.3 و جلوگیری از ذخیرهی پیشفرض رمز عبور ضعیف برای حسابهای کامپیوتر، بهطور قابلتوجهی امنیت محیط اکتیو دایرکتوری را افزایش دادهاند. همچنین توانایی تعریف اولویت تکرار (Replication Priority)، مدیریت پیشرفتهتری در محیطهای پیچیده و توزیعشده فراهم میسازد. این نسخه همچنین از سختافزارهای NUMA پشتیبانی کرده و شمارندههای عملکرد جدیدی برای نظارت و عیبیابی بهتر معرفی کرده است.