
مایکروسافت تیمز به ابزاری اساسی در همکاری و ارتباطات مدرن تبدیل شده است، به طوری که بیش از ۱ میلیون سازمان در سراسر جهان از آن استفاده میکنند و بیش از ۳۲۰ میلیون نفر از این نرمافزار بهره میبرند. بنابراین، جای تعجب نیست که امنیت مایکروسافت تیمز از اهمیت بالایی برخوردار باشد. نادیده گرفتن مسائل و نگرانیهای امنیتی مایکروسافت تیمز میتواند منجر به هزینههای سنگینی شود — هم برای بودجه شما و هم برای زمان تیمهای فناوری اطلاعاتتان.
قبل از پرداختن به بهترین روشهای امنیتی مایکروسافت تیمز، اجازه دهید نگاهی سریع به امنیت آن بیندازیم.
مایکروسافت تیمز چقدر امن است؟
مایکروسافت تیمز با مجموعهای از استانداردهای امنیتی و مقرراتی مانند ISO 27001، ISO 27018 و HIPAA Business مطابقت دارد. در عمل، این به معنای استفاده تیمز از چندین لایه امنیتی برای تضمین دفاع پیشرفته و عمقی است، از جمله:
احراز هویت دو مرحلهای (Two-factor authentication)
ورود یکپارچه (Single sign-on)
رمزنگاری دادهها (Data encryption)
ویژگیهای امنیتی مایکروسافت تیمز
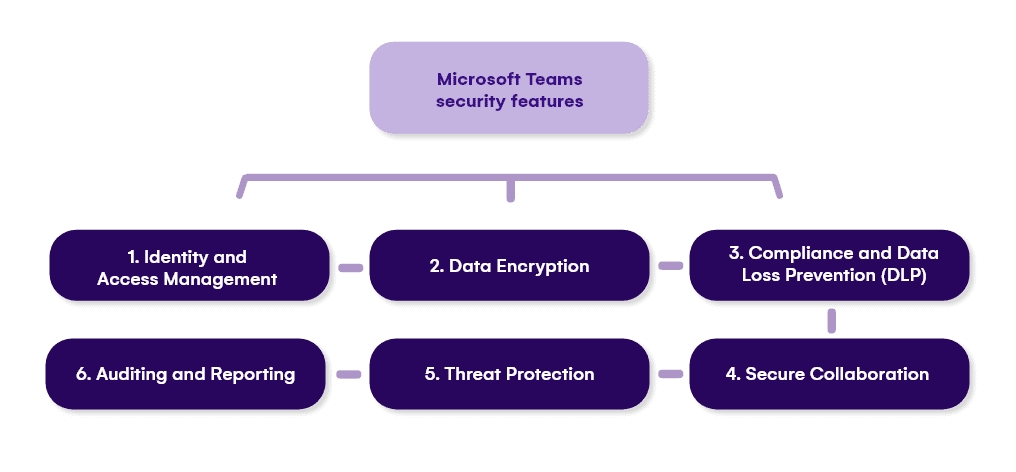
مایکروسافت تیمز چندین ویژگی امنیتی ارائه میدهد که به حفاظت از دادههای کاربران و اطمینان از محرمانگی، یکپارچگی و در دسترس بودن ارتباطات و همکاری درون پلتفرم کمک میکند. این ویژگیهای امنیتی مایکروسافت تیمز شامل موارد زیر است:
مدیریت هویت و دسترسی:
ورود یکپارچه (SSO): تیمز از ادغام با ارائهدهندگان هویت از طریق SSO پشتیبانی میکند که به کاربران امکان میدهد با استفاده از مدارک شرکتی فعلی خود به تیمز وارد شوند.
احراز هویت چندمرحلهای (MFA): سازمانها میتوانند MFA را اعمال کنند تا یک لایه امنیتی اضافی به فرآیند ورود اضافه شود، لایهای که نیازمند تأییدیه بیشتر از صرفاً رمز عبور است.
دسترسی مشروط (Conditional Access): مدیران میتوانند سیاستهایی تعریف کنند که دسترسی را بر اساس شرایطی مثل موقعیت کاربر، انطباق دستگاه یا موقعیت شبکه کنترل کنند.
رمزنگاری دادهها:
داده در حال انتقال: تیمز دادههای ارسالی بین دستگاههای کاربران و مراکز داده مایکروسافت را با استفاده از رمزنگاری TLS (Transport Layer Security) محافظت میکند.
داده در حالت استراحت: دادههای کاربران که در تیمز ذخیره میشوند، شامل پیامها، فایلها و سایر محتوا، با استفاده از رمزنگاری BitLocker محافظت میشوند.
انطباق و جلوگیری از از دست دادن دادهها (DLP):
ادغام با مرکز انطباق: تیمز با مرکز انطباق Microsoft 365 ادغام میشود که به مدیران امکان مدیریت مرکزی تنظیمات و سیاستهای انطباق را میدهد.
سیاستهای DLP: مدیران میتوانند سیاستهای DLP تعریف کنند تا از اشتراکگذاری اطلاعات حساس مانند شماره کارت اعتباری یا اطلاعات شناسایی شخصی در تیمز جلوگیری کنند.
همکاری امن:
کانالهای امن: تیمز از کانالهای خصوصی پشتیبانی میکند که به کاربران امکان میدهد کانالهایی با دسترسی محدود برای اعضای خاص تیم ایجاد کنند.
کنترل اشتراکگذاری خارجی: مدیران میتوانند تنظیمات اشتراکگذاری خارجی را تنظیم کنند تا نحوه تعامل کاربران با افراد خارج از سازمان مانند مهمانها یا کاربران سازمانهای دیگر را کنترل کنند.
محافظت در برابر تهدیدات:
محافظت پیشرفته در برابر تهدید (ATP): تیمز با Microsoft Defender for Office 365 ATP ادغام شده و از فایلها و لینکهای به اشتراک گذاشته شده در تیمز در برابر بدافزار، فیشینگ و تهدیدات پیشرفته دیگر محافظت میکند.
لینکهای امن: آدرسهای اینترنتی به اشتراک گذاشته شده در پیامهای تیمز به صورت لحظهای اسکن میشوند و لینکهای مخرب مسدود یا به صفحات امن هدایت میشوند.
ممیزی و گزارشدهی:
گزارشهای ممیزی: تیمز گزارشهای دقیق ممیزی ارائه میدهد که به مدیران امکان میدهد فعالیت کاربران، از جمله ورود به سیستم، دسترسی به فایلها و اقدامات مدیریتی را نظارت کنند.
گزارشدهی: مدیران میتوانند گزارشهای استفاده را تولید کنند تا دید بهتری نسبت به نحوه استفاده از تیمز در سازمان خود پیدا کنند و هرگونه نگرانی امنیتی یا مسائل انطباق را شناسایی کنند.
اینها تنها بخشی از ویژگیهای امنیتی مایکروسافت تیمز هستند. مدیران میتوانند با اجرای بهترین روشها، مانند ارزیابیهای منظم امنیتی، آموزش و افزایش آگاهی کاربران، و بهروز نگهداشتن سیستم با بروزرسانیها و هشدارهای امنیتی مایکروسافت، امنیت را بهبود بخشند.
مشکلات و آسیبپذیریهای رایج امنیتی مایکروسافت تیمز
با این حال، این بهمعنای کامل بودن امنیت مایکروسافت تیمز نیست. گاهی اوقات نگرانیهای امنیتی در تیمز کشف میشود، مثل زمانی که شرکت CyberArk یک آسیبپذیری تسخیر زیردامنه (subdomain takeover) را پیدا کرد که میتوانست از طریق فایلهای GIF مخرب مورد سوءاستفاده قرار گیرد و مهاجم به محض مشاهده فایل تصویری به حساب قربانی دسترسی پیدا کند.
میتوانید با نظارت مستمر بر مایکروسافت تیمز و اطمینان از اینکه کاربران رفتارهای نادرست ندارند و همچنین مدیریت دقیق مجوزهای دسترسی، از بیشتر مشکلات امنیتی رایج جلوگیری کنید.
علاوه بر این، میتوانید با رعایت بهترین شیوههای امنیتی که در ادامه آمده است، امنیت تیمز خود را بهطور چشمگیری افزایش دهید.
بهترین شیوههای امنیتی مایکروسافت تیمز
برای افزایش امنیت تیمز، اقدامات متعددی میتوانید انجام دهید. در ادامه ۱۲ بهترین روش امنیتی مایکروسافت تیمز را معرفی میکنیم تا به حفظ اطلاعات حساس و ایجاد محیط همکاری امن کمک کنند:
فعالسازی احراز هویت چندمرحلهای (MFA):
از کاربران بخواهید برای ورود، از چندین عامل تأیید هویت استفاده کنند. مثلاً استفاده از رمز عبور به همراه ارسال کد یکبار مصرف به دستگاه موبایل آنها.اجرای سیاستهای دسترسی مشروط:
سیاستهایی تعریف کنید که دسترسی به تیمز را بر اساس شرایطی مانند موقعیت کاربر، انطباق دستگاه یا موقعیت شبکه کنترل کند.آموزش کاربران درباره آگاهی امنیتی:
آموزشها و راهنماییهایی درباره بهترین شیوههای امنیتی ارائه دهید، مثلاً نحوه ساخت رمزهای قوی، شناسایی تلاشهای فیشینگ و اشتراکگذاری امن اطلاعات در تیمز.مدیریت دقیق دسترسی مهمانها:
دسترسی کاربران مهمان به کانالهای تیمز را به دقت کنترل و نظارت کنید و اطمینان حاصل کنید که تنها مجوزهای لازم برای همکاری امن به آنها داده شده است.
ابزار Syskit Point به شما کمک میکند تمام دسترسی مهمانها و اشتراکگذاریهای خارجی را مدیریت کنید و با یک کلیک سریع مشکلات را رفع یا از طریق هشدارهای قابل تنظیم در جریان امور بمانید.استفاده از کانالهای امن و کنترل اشتراکگذاری خارجی:
تشویق به استفاده از کانالهای خصوصی برای بحثهای حساس و اطمینان از تنظیم درست اشتراکگذاری خارجی برای کنترل تعامل با افراد خارج از سازمان.استفاده از جلوگیری از نشت دادهها (DLP):
سیاستهای DLP را پیادهسازی کنید تا از به اشتراکگذاری اطلاعات حساس در تیمز جلوگیری شود، مانند شماره کارت اعتباری یا اطلاعات شناسایی شخصی.۷. مرور و بهروزرسانی منظم مجوزها:
بهصورت دورهای مجوزهای کاربران و کنترل دسترسیها در تیمز را بررسی کنید تا مطمئن شوید فقط کاربران نیازمند به اطلاعات حساس دسترسی دارند. با استفاده از Syskit Point، میتوانید بهراحتی مدیران درون سازمان را شناسایی کرده و با آنها همکاری کنید تا با مرور و مدیریت منظم مجوزهای کاربران، دادههایتان را ایمن نگه دارید.۸. فعالسازی رمزگذاری برای دادههای ذخیرهشده و در حال انتقال:
اطمینان حاصل کنید که رمزگذاری برای دادههای ذخیرهشده در تیمز (دادههای در حالت استراحت) و دادههای منتقلشده بین دستگاههای کاربران و مراکز داده مایکروسافت (دادههای در حال انتقال) فعال است.۹. فعالسازی حفاظت پیشرفته در برابر تهدیدات (ATP):
تیمز را با Microsoft Defender for Office 365 ATP یکپارچه کنید تا در برابر بدافزارها، فیشینگ و سایر تهدیدات پیشرفته در فایلها و لینکهای به اشتراک گذاشته شده در تیمز محافظت شود.۱۰. نظارت بر فعالیت کاربران و گزارشهای حسابرسی:
بهطور منظم گزارشهای حسابرسی را بررسی کنید تا فعالیت کاربران در تیمز را زیر نظر داشته و رفتارهای مشکوک یا رخدادهای امنیتی را شناسایی کنید. Syskit Point به شما امکان میدهد تا به سرعت دید کامل از تمام تیمهای مایکروسافت تیمز بهدست آورید.
با این ابزار میتوانید همه تیمها، اعضا و مدیران آنها، کانالهای عمومی، خصوصی و مشترک را مشاهده کنید.۱۱. بهروز نگه داشتن سیستم با جدیدترین بروزرسانیهای امنیتی:
تیمز و خدمات مایکروسافت ۳۶۵ مرتبط را با آخرین وصلهها و بهروزرسانیهای امنیتی همواره بهروز نگه دارید تا آسیبپذیریهای احتمالی کاهش یابد.۱۲. پیادهسازی یکپارچگی امن برنامههای خارجی:
ادغام برنامههای شخص ثالث با تیمز را به دقت بررسی و مدیریت کنید تا از رعایت الزامات امنیتی اطمینان حاصل شده و خطرات اضافی ایجاد نشود.اجرای این بهترین شیوههای امنیتی مایکروسافت تیمز ممکن است کار دشواری به نظر برسد، اما میزان تلاشی که برای پیشگیری صرف میکنید، در مقابل مشکلاتی که در صورت نادیده گرفتن آنها به وجود میآید، بسیار ناچیز است.
سوالات متداول
مایکروسافت تیمز چگونه امنیت همکاری را تضمین میکند؟
مایکروسافت تیمز از رمزگذاری پیشرفته دادهها، احراز هویت چندعاملی (MFA) و سیاستهای مدیریت دسترسی برای حفاظت از اطلاعات و مکالمات کاربران استفاده میکند.چگونه میتوان دسترسی کاربران به تیمها و کانالها را کنترل کرد؟
با استفاده از تنظیمات مدیریت تیمها و گروهها در مرکز مدیریت Microsoft 365، میتوانید نقشها، مجوزها و سطوح دسترسی کاربران را بهدقت تعیین کنید.چه اقداماتی برای جلوگیری از دسترسی غیرمجاز توصیه میشود؟
فعالسازی MFA، بررسی منظم ورودهای مشکوک، محدود کردن به اشتراکگذاری فایلها و اجرای سیاستهای امنیتی سازمانی از جمله بهترین اقدامات است.آیا میتوان جلسات تیمز را امنتر کرد؟
بله، با تنظیم رمز عبور برای جلسات، کنترل شرکتکنندگان، و محدود کردن اشتراکگذاری صفحه، امنیت جلسات افزایش مییابد.مایکروسافت تیمز چگونه با تهدیدات سایبری مقابله میکند؟
مایکروسافت تیمز با ترکیب فناوریهای هوش مصنوعی، اسکن خودکار فایلها، و سیاستهای پیشرفته امنیتی، تهدیدات را شناسایی و به سرعت پاسخ میدهد.
مایکروسافت تیمز به عنوان یکی از محبوبترین پلتفرمهای همکاری سازمانی، نقشی کلیدی در تسهیل ارتباطات و کار گروهی دارد. با این حال، حفظ امنیت اطلاعات و محیط همکاری در این بستر، اهمیت بسیار بالایی دارد. راهنمای امنیت مایکروسافت تیمز بر پایه بهترین روشها و استانداردهای جهانی تدوین شده و به مدیران فناوری اطلاعات کمک میکند تا با اعمال سیاستهای دقیق، دسترسیها را کنترل کرده و از دادههای حساس سازمان حفاظت کنند.
یکی از اصول کلیدی در حفظ امنیت تیمز، استفاده از احراز هویت چندعاملی (MFA) است که جلوی دسترسی غیرمجاز را حتی در صورت افشای رمز عبور میگیرد. علاوه بر این، مدیریت دقیق نقشها و مجوزهای کاربران در تیمها و کانالها باعث میشود تنها افراد مجاز به اطلاعات دسترسی داشته باشند. همچنین، با نظارت بر فعالیتها، تشخیص رفتارهای مشکوک و اعمال سیاستهای محدودکننده در اشتراکگذاری فایلها و شرکت در جلسات، میتوان ریسک نفوذ و حملات سایبری را به حداقل رساند.
در نهایت، آموزش کاربران و فرهنگسازی امنیتی نیز بخش مهمی از این راهنما است؛ چرا که امنیت فناوری صرفاً به ابزارها محدود نمیشود، بلکه آگاهی و رفتار درست کاربران، پایهگذار محیطی امن و ایمن است که مایکروسافت تیمز میتواند آن را به خوبی فراهم کند.