
با گسترش دنیای فناوری، اقدامات امنیت سایبری که از آن محافظت میکنند نیز باید توسعه یابند. داشتن یک استراتژی دفاعی در برابر باجافزار باید یکی از اولویتهای هر فرد یا شرکت باشد. بدون چنین استراتژیای، کاربران و سازمانهایی که بهدرستی محافظت نشدهاند، خود را در معرض خطر از دست دادن اطلاعات مهم و محرمانه قرار میدهند.
بر اساس گزارشی از Cybersecurity Ventures، در سال ۲۰۲۱ هر ۱۱ ثانیه یک حمله باجافزاری رخ داده است که تقریباً ۲۰ میلیارد دلار خسارت به همراه داشته است. این طرحهای اخاذی معمولاً افراد یا کسبوکارهایی را هدف قرار میدهند که احتمال بیشتری دارد مبلغ درخواستی را برای بازیابی دادههای خود بپردازند.
برای بسیاری از شرکتها، دادهها باارزشترین دارایی آنها محسوب میشود. از دست دادن این دادهها میتواند آسیبهای جبرانناپذیری به بار آورد و کل عملیات یک مجموعه را مختل کند. بنابراین، لازم است که پیش از مواجهه با تهدیدات احتمالی، اقدامات پیشگیرانه را برای محافظت در برابر باجافزارها انجام دهید. به خواندن ادامه دهید تا با روشهای محافظت از دادههای خود در برابر حملات آینده آشنا شوید!
باجافزار چیست؟
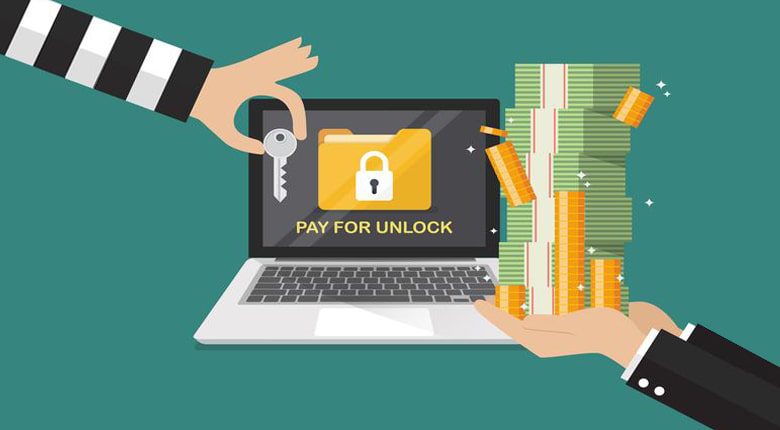
باجافزار نوعی بدافزار پیشرفته است که میتواند یک رایانه را آلوده کرده و سپس دادههای حساس یا اطلاعات شناسایی شخصی (PII) را گروگان بگیرد تا زمانی که مبلغی بهعنوان “باج” پرداخت شود. مجرمان سایبری معمولاً از کلید رمزنگاری دوگانه برای محدود کردن دسترسی به دادهها استفاده میکنند تا قربانیان را مجبور به پرداخت کنند.
حملات باجافزاری میتوانند بهویژه برای کسبوکارها، بیمارستانها، مدارس و سازمانهایی که برای فعالیت روزانه خود به اطلاعات وابسته هستند، خطرناک باشند. در بیشتر موارد، اگر باج پرداخت نشود، دادههای محرمانه ممکن است برای همیشه از بین بروند یا افشا شوند.
رایجترین روشهای آلوده شدن به باجافزار:
- ایمیلهای فیشینگ (حاوی لینکها یا پیوستهای مخرب)
- بازدید از وبسایتهای آلوده (دانلود ناخواسته بدافزار)
- دانلود فایلهای آلوده یا پیوستهای مخرب
- وجود آسیبپذیریهای سیستمی و شبکهای
- حملات از طریق پروتکل دسکتاپ راه دور (RDP)
انواع باجافزار
حملات باجافزاری میتوانند هر کسی را هدف قرار دهند، از کاربران عادی گرفته تا شرکتهای بزرگ. این نوع بدافزار میتواند از قفل کردن فایلهای فردی (مانند اسناد یا تصاویر) تا رمزگذاری کل پایگاههای داده گسترش یابد که منجر به نشت اطلاعات گسترده یا افشای دادههای حساس و شخصی میشود.
چهار نوع اصلی باجافزار عبارتاند از:
1️⃣ رمزگذاری (Encryption):
- رایجترین نوع باجافزار که دادهها را رمزگذاری میکند و بدون کلید رمزگشایی، باز کردن آنها غیرممکن است.
2️⃣ قفلکنندهها (Lockers):
- این نوع باجافزار دسترسی به سیستم را قفل میکند و تا زمانی که باج پرداخت نشود، امکان استفاده از رایانه یا انجام کارهای ضروری وجود ندارد.
3️⃣ ترسانافزار (Scareware):
- کاربران را با هشدارهای جعلی و پیغامهای ترسناک وادار به خرید نرمافزارهای غیرضروری میکند. در برخی موارد، پنجرههای پاپآپ بهصورت مداوم ظاهر میشوند و تنها با پرداخت هزینه حذف میشوند.
4️⃣ افشاگر/نشتافزار (Doxware/Leakware):
- تهدید میکند که اطلاعات شخصی یا شرکتی را فاش میکند مگر اینکه باج پرداخت شود.
🔒 با آگاهی از این تهدیدات، میتوانید اقدامات لازم را برای محافظت از دادههای خود انجام دهید!
۱۰ روش برتر برای پیشگیری از باجافزار
خوشبختانه راههای زیادی برای محافظت از خود در برابر آلودگی به باجافزار وجود دارد. ازآنجاییکه فناوری بهطور مداوم در حال پیشرفت است، مهم است که اقدامات اساسی امنیت سایبری را رعایت کنید و همیشه پیشگیرانه عمل کنید تا خود یا کسبوکارتان را از تهدیدات باجافزاری در امان نگهدارید.
۱. از دادههای خود نسخه پشتیبان (Backup) تهیه کنید
یکی از سادهترین روشهای کاهش ریسک، پشتیبانگیری از دادهها در یک هارد اکسترنال یا سرور ابری است. در صورت وقوع حمله باجافزاری، کاربر میتواند سیستم را پاکسازی کرده و فایلهای پشتیبان را مجدداً بازیابی کند. سازمانها باید حداقل روزانه از مهمترین دادههای خود نسخه پشتیبان تهیه کنند.
یکی از بهترین روشها، “قانون ۳-۲-۱” است:
✅ ۳ نسخه از دادههای خود داشته باشید
✅ ۲ نسخه را در انواع مختلف فضای ذخیرهسازی نگه دارید
✅ ۱ نسخه را بهصورت آفلاین ذخیره کنید
همچنین، میتوانید یک گام دیگر بردارید و یک نسخه اضافی را روی یک سرور ابری غیرقابل تغییر (Immutable) و غیرقابل حذف (Indelible) ذخیره کنید تا از امنیت دادههای خود اطمینان بیشتری داشته باشید. 🔒
۲. تمامی سیستمها و نرمافزارها را بهروز نگه دارید
همیشه سیستمعامل، مرورگر وب، آنتیویروس، و هر نرمافزار دیگری که استفاده میکنید را به آخرین نسخه موجود بهروز نگه دارید. بدافزارها، ویروسها، و باجافزارها بهطور مداوم در حال تکامل هستند و نسخههای جدید آنها میتوانند ویژگیهای امنیتی قدیمی شما را دور بزنند، بنابراین لازم است مطمئن شوید که همهچیز بهدرستی پچ و بهروز شده است.
بسیاری از مهاجمان بر کسبوکارهای بزرگ که از سیستمهای قدیمی و بهروزرسانینشده استفاده میکنند، تمرکز میکنند. شاید یکی از بدنامترین حملات باجافزاری در سال ۲۰۱۷ اتفاق افتاد، زمانی که بدافزار WannaCry شرکتهای بزرگ جهانی را فلج کرد. این حمله حتی باعث شد که بیمارستانهای NHS در بریتانیا، شرکت مخابراتی Telefónica در اسپانیا، و تأمینکننده تراشههای اپل (TSMC) در تایوان عملیات خود را به مدت چهار روز متوقف کنند. در مجموع، بیش از ۲۳۰,۰۰۰ رایانه در سراسر جهان تحت تأثیر قرار گرفتند.
این حمله رایانههایی را هدف قرار داد که از نسخههای قدیمی ویندوز مایکروسافت استفاده میکردند. با وجود اینکه یک وصله جدید منتشر شده بود که میتوانست از گسترش بدافزار جلوگیری کند، بسیاری از کاربران و سازمانها در بهروزرسانی سیستمهای خود کند عمل کردند و در نتیجه قربانی این حمله شدند.
🔒 از آن زمان، کارشناسان امنیتی در سراسر جهان به شرکتها توصیه کردهاند که سیستمهای خود را هرچه سریعتر بهروز کنند.
۳. نصب آنتیویروس و فایروال
نرمافزارهای آنتیویروس و ضدبدافزار جامع رایجترین روشها برای دفاع در برابر باجافزارها هستند. این نرمافزارها میتوانند تهدیدات سایبری را اسکن، شناسایی و پاسخ دهند. با این حال، شما همچنین نیاز دارید که فایروال خود را تنظیم کنید چون نرمافزار آنتیویروس تنها در سطح داخلی سیستم کار میکند و میتواند حمله را تنها زمانی شناسایی کند که قبلاً وارد سیستم شده باشد.
فایروالها اغلب اولین خط دفاعی در برابر حملات خارجی هستند. آنها میتوانند از حملات نرمافزاری و سختافزاری محافظت کنند. فایروالها برای هر کسبوکار یا شبکه خصوصی ضروری هستند زیرا میتوانند بستههای داده مشکوک را فیلتر کرده و از ورود آنها به سیستم جلوگیری کنند.
💡 نکته: مراقب هشدارهای جعلی ویروس باشید! بسیاری از هشدارهای جعلی خود را بهعنوان هشدارهایی از طرف آنتیویروس شما معرفی میکنند، بهویژه از طریق ایمیلها یا پاپآپهای وبسایت.
🚨 هیچ لینکی را کلیک نکنید مگر اینکه آن را مستقیماً از داخل نرمافزار آنتیویروس خود تأیید کنید.
۴. تقسیمبندی شبکه
از آنجایی که باجافزار میتواند بهسرعت در سراسر یک شبکه پخش شود، مهم است که در صورت وقوع حمله، گسترش آن را تا حد ممکن محدود کنیم. اجرای تقسیمبندی شبکه شبکه را به چند شبکه کوچکتر تقسیم میکند تا سازمان بتواند باجافزار را ایزوله کرده و از گسترش آن به سایر سیستمها جلوگیری کند.
هر زیرسیستم باید کنترلهای امنیتی، فایروالها، و دسترسی منحصر به فرد خود را داشته باشد تا از رسیدن باجافزار به دادههای هدف جلوگیری شود. تقسیمبندی دسترسی نهتنها از گسترش آن به شبکه اصلی جلوگیری میکند، بلکه به تیم امنیتی زمان بیشتری میدهد تا تهدید را شناسایی کرده، ایزوله کرده و آن را حذف کند.
۵. حفاظت از ایمیل
تاریخچه نشان میدهد که حملات فیشینگ ایمیلی عامل اصلی آلودگی به بدافزارها هستند. در سال ۲۰۲۰، ۵۴٪ از ارائهدهندگان خدمات مدیریتشده (MSP) فیشینگ را بهعنوان اصلیترین روش ارسال باجافزار گزارش کردند. گزارشی دیگر از دفتر تحقیقات فدرال (FBI) فیشینگ را بهعنوان بالاترین جرم سایبری در سال ۲۰۲۰ معرفی کرد که منجر به بیش از ۴.۲ میلیارد دلار خسارت یا سرقت شد.
روشهای مختلفی وجود دارد که از طریق ایمیل، باجافزار میتواند یک کاربر را آلوده کند:
- دانلود پیوستهای مشکوک ایمیل
- کلیک بر روی لینکهایی که به وبسایتهای آلوده میبرد
- مهندسی اجتماعی (فریب دادن کاربران برای افشای اطلاعات حساس)
علاوه بر نرمافزارهای آنتیویروس، میتوانید با استفاده از روشها یا فناوریهای زیر، احتیاطهای بیشتری انجام دهید:
- از باز کردن ایمیلهای ناشناس خودداری کنید – از کلیک روی پیوستها، فایلها یا لینکها از آدرسهای ناشناس یا منابع غیرمجاز خودداری کنید.
- برنامههای کلاینت ایمیل را بهروز نگه دارید – اجازه ندهید مجرمان سایبری از آسیبپذیریهای امنیتی فناوریهای قدیمی سوءاستفاده کنند.
- چارچوب سیاست ارسالکننده (SPF) – تکنیک تأیید هویت ایمیل برای تعیین سرورهای ایمیل خاصی که میتوانند پیامهای خروجی ارسال کنند.
- پست الکترونیکی شناساییشده توسط دامنه (DKIM) – کلید رمزگذاری و امضای دیجیتال برای تأیید اینکه ایمیل دستکاری، جعل یا تغییر نیافته است.
- گزارشدهی و انطباق تأیید هویت پیام دامنه (DMARC) – ایمیلها را با تطبیق پروتکلهای SPF و DKIM تأیید هویت بیشتر میکند.
۶. لیست سفید برنامهها
لیست سفید تعیین میکند که کدام برنامهها میتوانند در یک شبکه دانلود و اجرا شوند. هر برنامه یا وبسایت غیرمجاز که در لیست سفید قرار ندارد، در صورتی که یک کارمند یا کاربر بهطور تصادفی یک برنامه آلوده را دانلود کرده یا به وبسایت خراب شدهای مراجعه کند، محدود یا مسدود خواهد شد. با استفاده از نرمافزارهای لیست سفید مانند Windows AppLocker، شما میتوانید همچنین برنامهها و وبسایتهای خاص را “لیست سیاه” کرده و مسدود کنید.
۷. امنیت نقطه پایانی
امنیت نقطه پایانی باید یکی از اولویتهای کسبوکارهای در حال رشد باشد. با گسترش کسبوکارها و افزایش تعداد کاربران نهایی، این موضوع منجر به ایجاد نقاط پایانی بیشتری (لپتاپها، گوشیهای هوشمند، سرورها و غیره) میشود که نیاز به امنیت دارند. هر نقطه پایانی از راه دور یک فرصت بالقوه برای مجرمان ایجاد میکند تا به اطلاعات خصوصی دسترسی پیدا کنند یا بدتر از آن، به شبکه اصلی نفوذ کنند.
چه کسبوکار خود را از خانه مدیریت کنید و چه به عنوان بخشی از یک شرکت بزرگتر کار کنید، بهتر است که پلتفرمهای حفاظت از نقطه پایانی (EPP) یا تشخیص و پاسخ نقطه پایانی (EDR) را برای تمامی کاربران شبکه نصب کنید. این فناوریها به مدیران سیستم این امکان را میدهند که امنیت هر دستگاه از راه دور را نظارت و مدیریت کنند. EDR کمی پیشرفتهتر از EPP است و بیشتر بر پاسخگویی و مقابله با تهدیدات فوری که به شبکه نفوذ کردهاند، متمرکز است.
EPP و EDR معمولاً شامل مجموعهای از ابزارهای حفاظتی هستند که شامل موارد زیر میشوند:
- آنتیویروس و ضدبدافزار
- رمزگذاری دادهها
- جلوگیری از از دست رفتن دادهها
- تشخیص نفوذ
- امنیت مرورگر وب
- امنیت موبایل و دسکتاپ
- ارزیابیهای امنیتی برای تیمهای امنیتی
- هشدارها و اعلانهای امنیتی در زمان واقعی
۸. محدود کردن دسترسی کاربران به مجوزها
یکی دیگر از روشهای حفاظت از شبکه و سیستمها، محدود کردن دسترسی و مجوزهای کاربران به دادههایی است که فقط برای انجام کارشان نیاز دارند. این ایده که “کمترین امتیاز” نامیده میشود، تعیین میکند که چه کسانی میتوانند به دادههای ضروری دسترسی پیدا کنند. با انجام این کار، میتوانید از گسترش باجافزار بین سیستمهای درون یک شرکت جلوگیری کنید. حتی با دسترسی به سیستم، کاربران ممکن است با عملکردها یا منابع محدود مواجه شوند، همانطور که در سیاست کنترل دسترسی مبتنی بر نقش (RBAC) تعریف شده است.
کمترین امتیاز معمولاً شامل یک مدل صفر اعتمادی است که فرض میکند هیچ کاربر داخلی یا خارجی قابل اعتماد نیست، به این معنی که آنها به احراز هویت در هر سطح دسترسی نیاز خواهند داشت. این احراز هویت معمولاً به حداقل دو عامل (2FA) یا احراز هویت چندعاملی (MFA) نیاز دارد تا از دسترسی به دادههای هدف در صورت بروز نقض امنیتی جلوگیری شود.
۹. انجام آزمایشهای امنیتی منظم
اجرای تدابیر امنیتی جدید باید یک وظیفه همیشگی باشد. با توجه به اینکه تاکتیکهای باجافزار به طور مداوم در حال تکامل هستند، شرکتها باید آزمایشها و ارزیابیهای امنیت سایبری منظم انجام دهند تا خود را با محیطهای در حال تغییر تطبیق دهند. شرکتها باید به طور مداوم:
- دسترسیها و امتیازات کاربران را ارزیابی مجدد کنند
- آسیبپذیریهای جدید سیستم را شناسایی کنند
- پروتکلهای امنیتی جدید ایجاد کنند
آزمایشهای Sandbox یک استراتژی رایج برای آزمایش کدهای مخرب در برابر نرمافزارهای فعلی در یک محیط ایزوله است تا بررسی شود آیا پروتکلهای امنیتی کافی هستند یا خیر.
۱۰. آموزش آگاهی امنیتی
از آنجا که کاربران نهایی و کارکنان رایجترین دروازهها برای حملات سایبری هستند، یکی از مهمترین آموزشهایی که یک شرکت میتواند ارائه دهد، آموزش آگاهی امنیتی است. تاکتیکهای فیشینگ و مهندسی اجتماعی به راحتی میتوانند از کاربران بیتوجه و ناکارآمد سوء استفاده کنند. داشتن دانش پایهای در زمینه امنیت سایبری میتواند تأثیر زیادی داشته باشد و حتی از حملات در منبع جلوگیری کند.
برخی از روشهای پایهای آموزش امنیتی که باید ارائه شوند عبارتند از:
- مرور امن وب
- ایجاد رمزهای عبور قوی و ایمن
- استفاده از VPNهای ایمن (اجتناب از وایفای عمومی)
- شناسایی ایمیلها یا پیوستهای مشکوک
- نگهداری سیستمها و نرمافزارهای بهروز
- آموزش محرمانگی
- فراهم کردن یک کانال گزارشدهی اضطراری برای فعالیتهای مشکوک
چه کارهایی باید پس از حمله باجافزار انجام دهید؟
البته، با وجود تمام تدابیر امنیتی موجود، هنوز ممکن است قربانی باجافزار شوید. بخشی از طرح امنیتی شما باید شامل اقدامات فوری پس از آلوده شدن یا حمله باشد و مراحل صحیح برای محدود کردن آسیبها را شامل شود. سازمانها باید خطوط ارتباطی اضطراری و رویههای پاسخدهی را از پیش تعیین کنند تا همه کاربران بدانند در صورت وقوع حمله چه کار کنند. برخی از اقدامات فوری که باید انجام شوند عبارتند از:
✅هیچگاه باج را پرداخت نکنید – کارشناسان امنیتی و مقامات اجرای قانون به شدت توصیه میکنند که باج پرداخت نشود زیرا این کار تنها حملهکنندگان را تشویق میکند تا به فعالیتهای مجرمانه خود ادامه دهند. در بسیاری از موارد، هیچ تضمینی وجود ندارد که حملهکنندگان کلید رمزگشایی معتبر ارائه دهند. حتی با داشتن یک کلید، دادهها ممکن است آسیب ببینند و منجر به از دست دادن دائمی شوند. اکنون ابزارهای رایگان رمزگشایی باجافزار برای برخی انواع باجافزارها در دسترس هستند، اما داشتن نسخه پشتیبان دادهها همچنان ضروری است.
✅سیستمهای آلوده را ایزوله کنید – برای جلوگیری از نفوذ بیشتر، کاربران باید دستگاه خود را فوراً از شبکه و تمام ارتباطات بیسیم (Wi-Fi، Bluetooth) قطع کنند. اگرچه ممکن است باجافزار قبلاً بر دیگر کاربران تأثیر گذاشته باشد، ایزوله کردن میتواند دامنه عفونت در شبکه را محدود کند.
✅منبع حمله را شناسایی کنید – مشخص کردن منبع بدافزار میتواند به یافتن نقطه ورودی باجافزار کمک کند. این اطلاعات میتواند به سازمان کمک کند تا امنیت و شیوههای آموزشی خود را بهبود بخشد.
✅گزارش حمله به مقامات – باجافزار یک جرم است که باید به مقامات گزارش داده شود تا تحقیقات بیشتری انجام شود. علاوه بر این، مقامات ممکن است به ابزارهای بازیابی پیشرفتهای دسترسی داشته باشند که برای بیشتر سازمانها در دسترس نیست. در برخی موارد، بازیابی دادههای دزدیده شده یا فاش شده و شناسایی مجرمان ممکن است ممکن باشد.
✅روشهای دفاعی خوب در برابر باجافزار باید قبل از وقوع هرگونه حمله آغاز شود. انتظار کشیدن تا زمانی که باجافزار به شبکه شما حمله کند برای انجام اقدامات ممکن است خیلی دیر شده باشد. از پشتیبانگیری از فایلها گرفته تا نصب آنتیویروسهای قوی و فایروالها و آموزش امنیت سایبری، شما باید برای هر سناریوی ممکن آماده باشید.
حفاظت مؤثر در برابر باجافزار نیاز به رویکردی جامع و چندلایه دارد که ترکیبی از راهحلهای امنیتی معتبر، استراتژیهای مناسب پشتیبانگیری، آموزش کاربران و پروتکلهای امنیتی باشد. با پیادهسازی این استراتژیهای حفاظتی و حفظ هوشیاری، سازمانها و افراد میتوانند به طور چشمگیری خطر حملات باجافزار را کاهش داده و از دادههای ارزشمند خود بهتر محافظت کنند.
به یاد داشته باشید که حفاظت در برابر باجافزار یک تلاش یکبار مصرف نیست، بلکه نیاز به نظارت مستمر، بهروزرسانیها و بهبودها دارد تا از تهدیدات در حال تکامل جلوتر باشید. ارزیابی و تطبیق منظم استراتژیهای حفاظتی شما، بهترین دفاع ممکن را در برابر حملات باجافزار تضمین میکند.